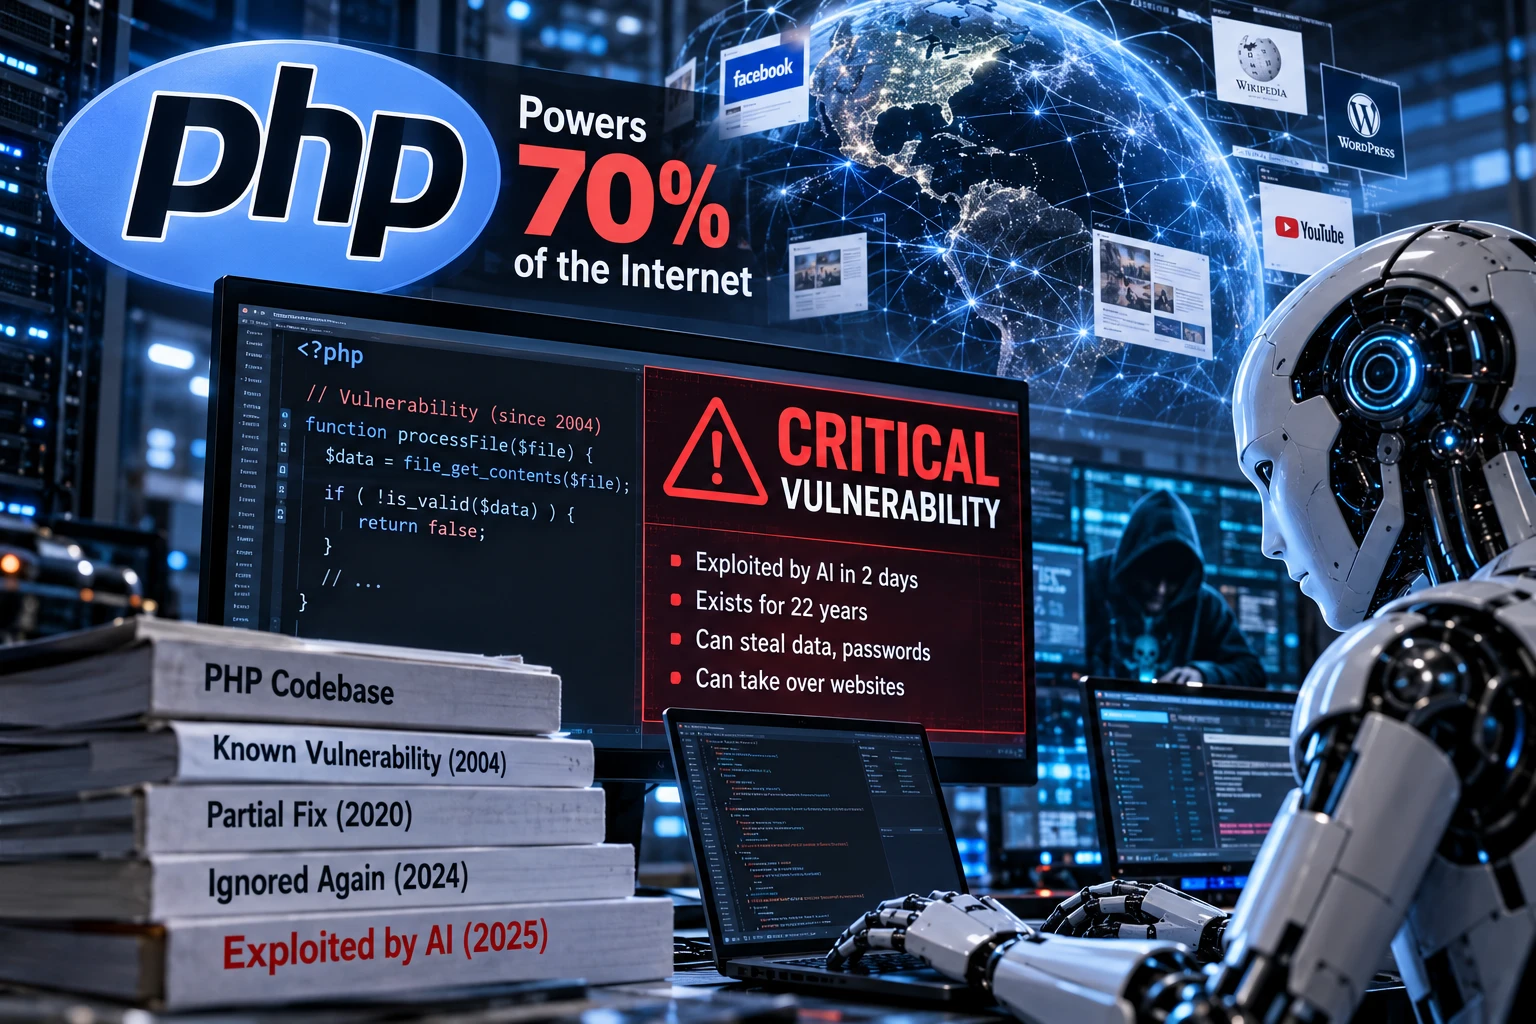
인터넷의 70%를 구동하는 프로그래밍 언어 PHP에 22년간 숨어있던 치명적 보안 취약점을 AI가 단 이틀 만에 찾아내 악용하는 방법을 발견했다. 보안 연구자들은 이번 사태를 "사이버 보안 종말"의 서막으로 보며 강한 경계심을 나타내고 있다.
22년간 왜 방치됐나
22년 전인 지난 2004년 7월, 보안 연구자 스테판 에서(Stefan Esser)는 PHP의 심각한 취약점을 처음 경고했다. 이 허점을 이용하면 공격자가 비밀번호를 훔치거나 데이터베이스를 탈취하고, 심지어 웹사이트 전체를 장악할 수 있었다. 하지만 이 경고는 수십 년간 무시됐다.
이유는 단순했다. 취약점을 실제로 악용하는 것이 너무 어려웠기 때문이다. 공격에 성공하려면 인간이 도저히 감당하기 어려운 수준의 반복적이고 지루한 코딩 작업이 필요했다. 마치 비밀번호가 없는 은행 금고지만, 문을 여는 방법을 찾으려면 수백만 가지 조합을 일일이 손으로 시도해야 하는 것과 같았다.
2020년에 관련 문제가 재발견됐고 부분적인 패치가 이뤄졌지만, 2024년에 발견된 유사 취약점은 또다시 방치됐다.
AI, 단 이틀 만에 해법 발견
올해 7월 30일, AI 보안 기업 칼리프(Calif)의 연구진이 오픈AI(OpenAI)의 신규 보안 이니셔티브 '패치 더 플래닛(Patch the Planet)'과 공동으로 대형 언어 모델(LLM) AI를 PHP 취약점 분석에 투입했다.
결과는 충격적이었다. 8월 1일, AI는 PHP 취약점을 공격하는 방법을 찾아냈다. 그 후 며칠 만에 또 다른 공격법이 발견됐고, 이어서 또 하나가 나왔다. 구글 지원을 받는 보안 기업 위즈(Wiz) 역시 같은 이니셔티브를 통해 추가 익스플로잇을 발견했다.
이번 취약점을 발견한 칼리프의 연구원 라이언 오스틴(Ryan Austin)은 "특수한 AI 모델이 아니라 일반에 공개된 AI 도구만 사용했다"고 밝혔다.
PHP 취약점, 어떻게 작동하나
PHP는 웹 서버가 과부하로 메모리 부족 상태에 빠져 충돌할 때 남겨진 잔여 데이터를 이용해 데이터를 유출하거나 악성 코드를 실행할 수 있는 허점을 지니고 있었다.
AI가 발견한 공격 방법은 두 가지였다. 하나는 PHP가 압축 파일과 압축 해제 파일을 측정하는 방식의 불일치를 이용해 압축 파일을 통과시킨 뒤, 내부에서 파일이 풀리며 시스템을 장악하는 방식이다. 다른 하나는 복잡하게 중첩된 파일 구조로 PHP의 디렉터리 구조를 과부하 상태로 만들어 메모리 충돌을 유발하는 방법이다.
패치는 지난 21일 수요일 배포됐으며, 위즈는 이번 취약점을 "소프트웨어 역사상 가장 심각한 취약점 중 하나"라고 평가했다.
"이제 '버티기 보안'은 끝났다"
보안 전문가들이 가장 우려하는 것은 패치 자체가 아니라, AI가 바꿔버린 사이버 공격의 판도다.
카네기멜론대학교 컴퓨터공학과 비야스 세카르(Vyas Sekar) 교수는 "보안 업계는 오래전부터 AI가 인간보다 훨씬 빠르게 취약점을 찾아낼 수 있다는 사실을 경고해왔다"면서 "이번이 첫 번째일 수 있고, 이는 강력한 경고 신호"라고 말했다.
필드워크 AI(Fieldwork AI)의 닉 로저스(Nick Rogers) CEO는 “'보안에 쏟는 노력이 해킹보다 많아야 안전하다'는 기존 방식은 더 이상 통하지 않는다”고 단언했다. 그는 "이론적인 취약점을 실제 공격으로 구현하는 것은 매우 지루하고 반복적인 작업"이라며 “AI는 쉬지 않고 계속 시도한다. 커피를 마시면서 AI가 알아서 다 하는 것”이라고 표현했다.
주목할 만한 점은 이번 사태가 사이버 보안 분야에서도 AI 규제 논의에 불을 지피고 있다는 것이다. 앤트로픽(Anthropic)이 올해 6월 자사의 마이토스(Mythos) 모델 배포를 일시 중단한 것도 이와 무관하지 않다. 해당 모델이 보안 취약점을 찾아내는 능력이 너무 뛰어나 미국 정부가 국가안보 위협으로 분류했기 때문이다.
패치가 끝이 아니다
보안 전문가들은 이번 패치로 문제가 완전히 해결된 것은 아니라고 경고한다.
크라우드스트라이크(CrowdStrike)의 애덤 마이어스(Adam Meyers) 부사장은 "수많은 구형 PHP 버전이 여전히 사용 중이며, 이번 패치가 PHP의 모든 문제를 해결하지 못했을 것"이라고 지적했다. 또한 보안 기업 클라우드플레어(Cloudflare)에 따르면 패치 발표 수 시간 전 취약점 관련 정보가 유출돼 이미 수천 건의 악용 시도가 발생했다. 마이어스는 "악당들이 먼저 취약점을 찾지 않아도 된다. 공개된 뒤 무기화하면 그만"이라고 경고했다.
컨센트릭 AI(Concentric AI)의 마두 사상카(Madhu Shashanka) 공동창업자는 "소프트웨어 패치를 며칠만 늦춰도 이제는 해킹 위험에 그대로 노출되는 시대"라며 “AI 덕분에 공격에 드는 노력이 사실상 무의미해졌다”고 경고했다.
해법은 패러다임 전환
전문가들은 더 이상 PHP에서 다른 언어로 대규모 전환은 현실적이지 않다고 말한다. 인터넷의 70%를 새 언어로 재작성하는 것은 수년이 걸리는 천문학적 비용의 작업이기 때문이다.
대신 필요한 것은 사고의 전환이다. 모든 소프트웨어, 모든 비즈니스 운영을 잠재적 보안 위험으로 간주하고, 항공 관제사처럼 한시도 경계를 늦추지 않는 자세가 요구된다는 것이 전문가들의 공통된 조언이다.
이번 사태는 AI가 사이버 보안 방어와 공격 모두에서 게임 체인저가 될 수 있음을 보여준 첫 번째 주요 사례로 기록될 전망이다.