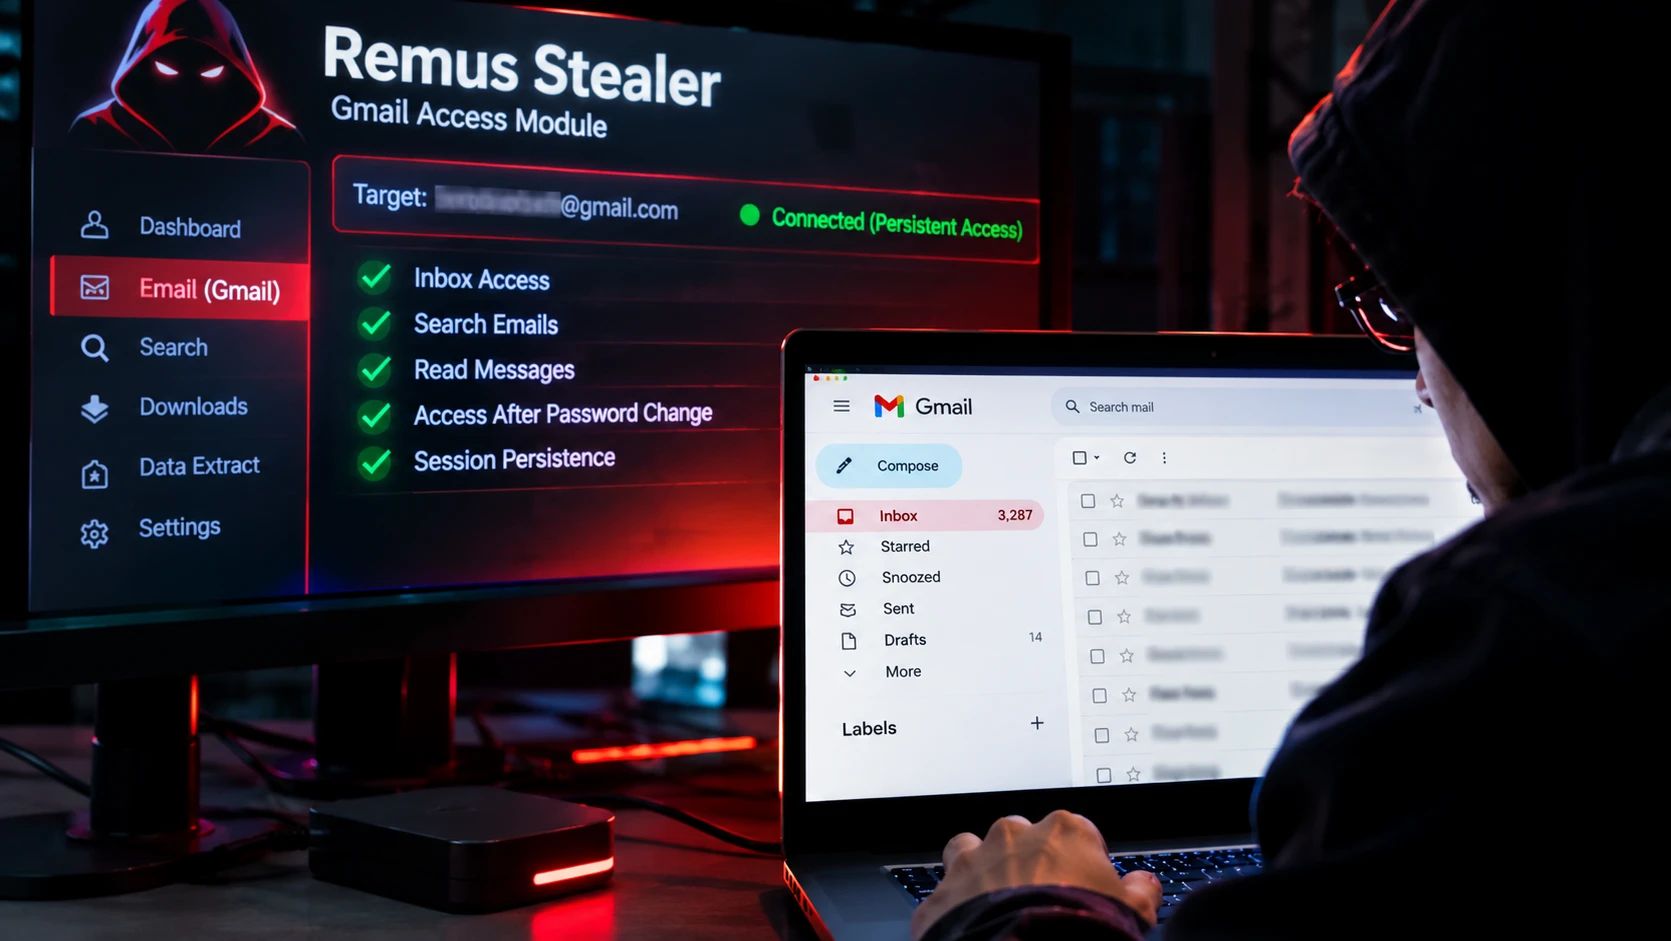
사이버보안 업체 허드슨 록(Hudson Rock)이 월 1,000달러(약 110만 원)에 판매되는 지메일(Gmail) 해킹 도구의 존재를 공개했다. 이 도구를 이용하면 해커가 피해자의 지메일 받은 편지함에 지속적으로 접근할 수 있으며, 충격적인 점은 비밀번호를 변경하거나 브라우저를 닫고 세션을 차단해도 접근이 유지된다는 주장이다.
'리머스 스틸러(Remus Stealer)'라는 이름의 이 악성코드는 도난당한 대시보드 내에서 피해자의 받은 편지함을 검색 가능한 형태로 보여주는 기능을 제공한다. 허드슨 록은 해당 도구 개발자 및 실제 사용 고객과 직접 대화를 나눴으며, 고객이 제공한 이메일 메시지 스크린샷, 타임스탬프, 메일함 공유 제어 화면 등을 확보했다고 밝혔다.
비밀번호 초기화도 무력화…작동 원리는?
허드슨 록에 따르면, 리머스 스틸러는 일반적인 쿠키 파일을 수집하는 방식이 아닌 브라우저 메모리와 직접 상호작용하는 방식으로 작동한다. 개발자는 구체적인 기술적 세부 사항을 공개하지 않았지만, 비밀번호 변경이나 세션 취소 이후에도 작동을 유지한다고 주장한다. 또한 구글의 부정행위 탐지 시스템을 어떻게 우회하는지도 밝히지 않았다.
허드슨 록은 "리머스가 로그인된 브라우저에 접근하는 동안 재사용 가능한 인증 권한을 획득하거나 설정하는 것으로 추정된다"며 "로컬 실행 파일이 종료된 이후에도 원격 구성 요소가 해당 인증이 유효한 한 메일에 계속 접근할 수 있다"고 분석했다.
톰스가이드(Tom’s Guide)는 구글에 공식 입장을 요청했으며, 답변을 받는 대로 기사를 업데이트할 예정이다.
"일반 사용자보다 기업·고위직이 주 표적"
다만 보안 전문가들은 일반 사용자의 과도한 우려를 경계했다. 이 도구는 "엔터프라이즈" 고객을 대상으로 광고되고 있어, 실제 피해는 기업 조직이나 고위직 인사에게 집중될 가능성이 높다는 것이다. 또한 이 도구는 이미 악성코드에 감염된 기기에서만 작동하기 때문에, 초기 감염을 막는 것이 가장 중요하다.
만약 감염이 의심된다면 허드슨 록이 권고하는 대처 방법은 다음과 같다.
- 감염된 컴퓨터를 즉시 네트워크에서 분리하고 악성코드를 제거한 후 신뢰할 수 있는 계정에 접근할 것
- 깨끗한 기기에서 비밀번호를 변경할 것
- 로그인된 기기 목록을 검토하고 의심스러운 세션 및 제3자 접근 권한을 취소할 것
- 지메일 설정에서 무단 변경 여부를 확인할 것
- 비밀번호 초기화나 인증에 해당 메일함을 사용하는 다른 계정도 보안을 강화할 것
피싱 메일 주의가 최선의 예방책
전문가들은 이 도구가 작동하려면 먼저 기기가 악성코드에 감염돼야 하는 만큼, 피싱 공격을 차단하는 것이 최선의 예방책이라고 강조했다. 피싱 메일은 긴박감을 조성하거나 오타·어색한 문법을 포함하는 경우가 많으며, 발신자 이메일 주소를 꼼꼼히 확인하는 습관도 중요하다. 아울러 신뢰할 수 있는 백신 프로그램을 PC, 맥, 안드로이드 기기에 설치하는 것도 권장된다.
이번 도구가 개발자 주장대로 실제로 그만큼 강력하다면, 구글이 기업 고객과 일반 사용자 모두를 보호하기 위해 추가적인 보안 조치를 도입할 것으로 예상된다.