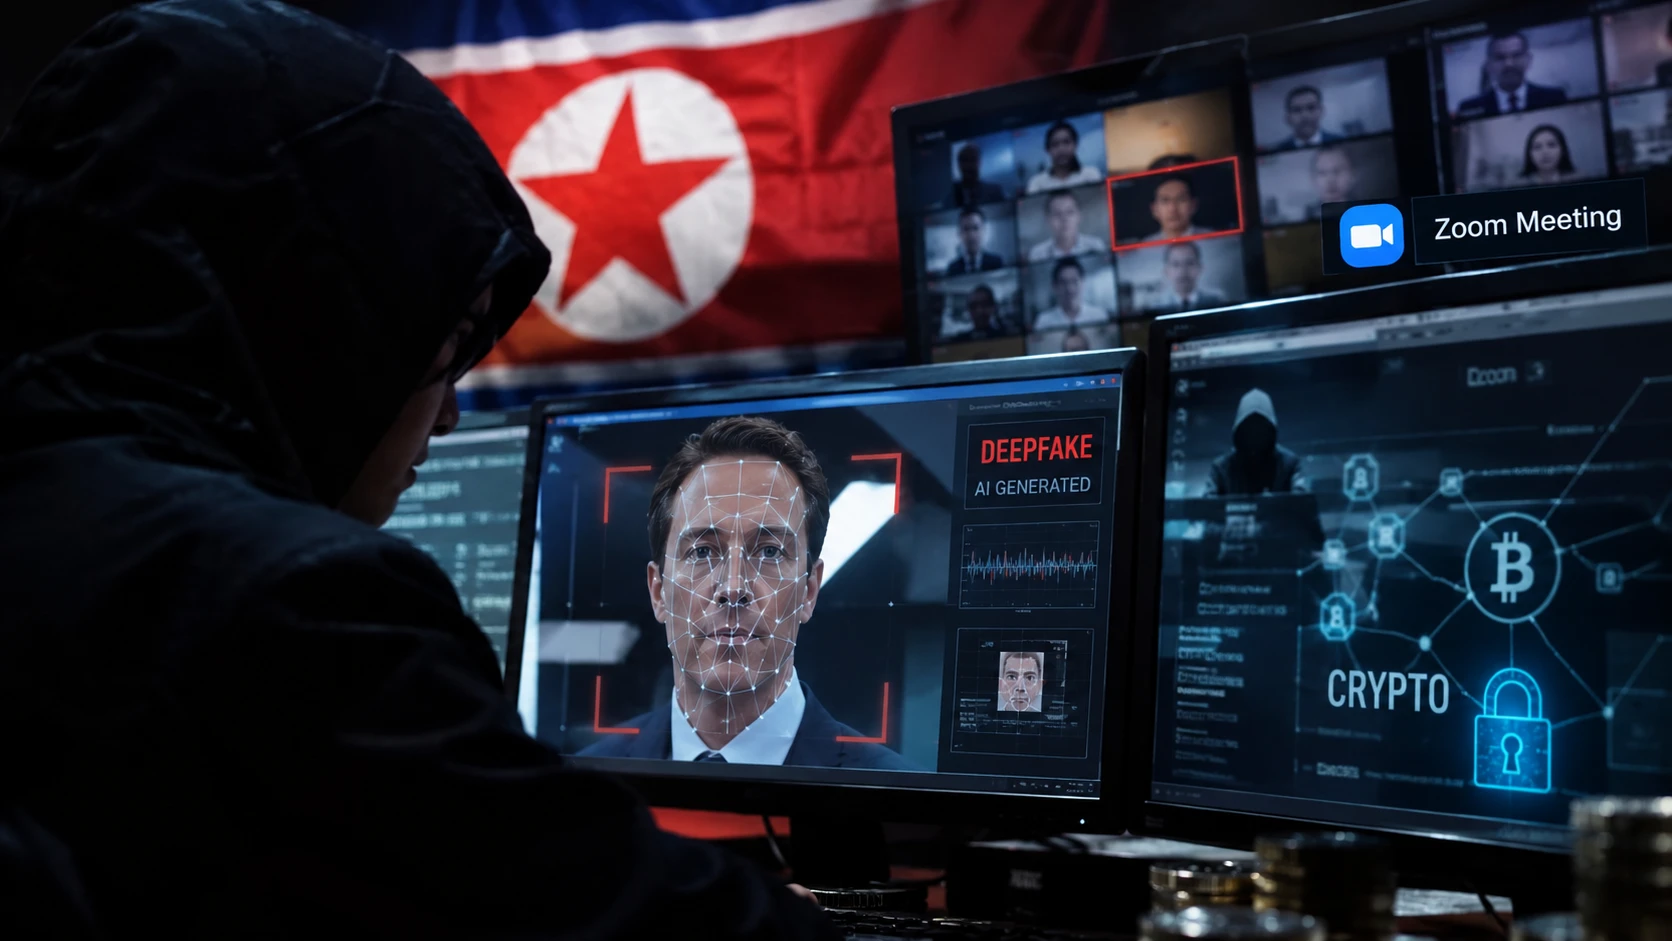
북한 국가 지원 해커들이 지난 18개월간 사람들의 영상 이미지를 몰래 녹화해 활용하는 수법으로 가상화폐 4억 달러(약 5,540억 원) 이상을 탈취했다고 미국 연방수사국(FBI)이 어제(11월12일) 목요일 발표했다.
수법의 핵심: 지인을 통한 덫
FBI가 ’페이스 스틸러(Face Stealer)’라고 명명한 이 소셜 엔지니어링 공격은 정교하게 설계된 다단계 함정이다.
먼저 해커들은 피해자의 소셜미디어와 메신저 계정을 해킹한다. 계정을 장악한 뒤에는 그 사람의 얼굴과 목소리를 몰래 녹화한다. 이렇게 확보한 영상 자료는 다음 표적을 낚는 미끼가 된다.
다음 단계가 핵심이다. 해커들은 탈취한 계정으로 피해자의 지인들에게 줌(Zoom), 마이크로소프트 팀즈(Teams), 구글 밋(Google Meet) 등 화상회의 프로그램을 위장한 가짜 플랫폼으로 초대장을 보낸다. 초대가 실제로 알고 있는 지인의 계정에서 오기 때문에 피해자들은 의심 없이 접속한다.
화상통화에 접속하면 의도적으로 연출된 기술 오류가 등장한다. '수정하려면 링크를 클릭하세요'라는 안내에 따르는 순간, 악성 코드가 피해자의 컴퓨터와 소셜미디어 계정을 감염시킨다. 그리고 이 피해자의 지인들이 또 다시 다음 표적이 된다. 감염이 연쇄적으로 퍼져나가는 구조다.
FBI는 이번 조사에서 피해자 웹캠 영상 900개 이상을 식별·압수했다고 밝혔다.
딥페이크 AI까지 동원
사태는 더 심각해지고 있다. FBI에 따르면 해커들은 이제 인공지능(AI)을 활용한 딥페이크 기술을 도입해 가상화폐 및 블록체인 업계의 著名 인사들을 사칭한 가짜 영상을 제작하기 시작했다. 유명인의 얼굴을 그대로 복제한 영상으로 신뢰를 얻어 더 많은 피해자를 낚으려는 의도다.
배후는 '사파이어 슬릿'
FBI는 이번 공격의 주체를 '사파이어 슬릿(Sapphire Sleet)' 또는 ’UNC1069'로 불리는 북한 해킹 조직으로 특정했다. 이 그룹은 최근 세계 최대 가상화폐 거래소 바이낸스(Binance)에서 63억 달러(약 8조 7,000억 원)를 탈취한 별도의 북한 해킹 집단과는 다른 조직이다.
피해 예방 수칙
FBI의 경고를 바탕으로 한 주요 예방 수칙은 다음과 같다.
- 지인에게서 온 화상통화 초대라도 링크 출처를 반드시 확인할 것
- 화상통화 중 오류 메시지가 뜨며 링크 클릭을 유도하면 즉시 종료할 것
- 가상화폐 관련 업무 종사자는 딥페이크 영상 여부를 각별히 주의할 것
- 소셜미디어 및 메신저 계정에 2단계 인증을 반드시 설정할 것
북한 사이버 부대는 국제 제재를 우회한 외화 획득 수단으로 가상화폐 탈취를 지속적으로 활용해왔으며, AI 기술의 발전과 함께 그 수법은 더욱 정교해지고 있다.